کشف جاسوسافزار جدید سرقت ارزهای دیجیتال در آیفون؛ گوشی خود را آپدیت کنید!
اخبار ارزدیجیتال را بیشتر در گوگل ببینید
افزودن به منابع دلخواه
افزودن به منابع دلخواه گوگل
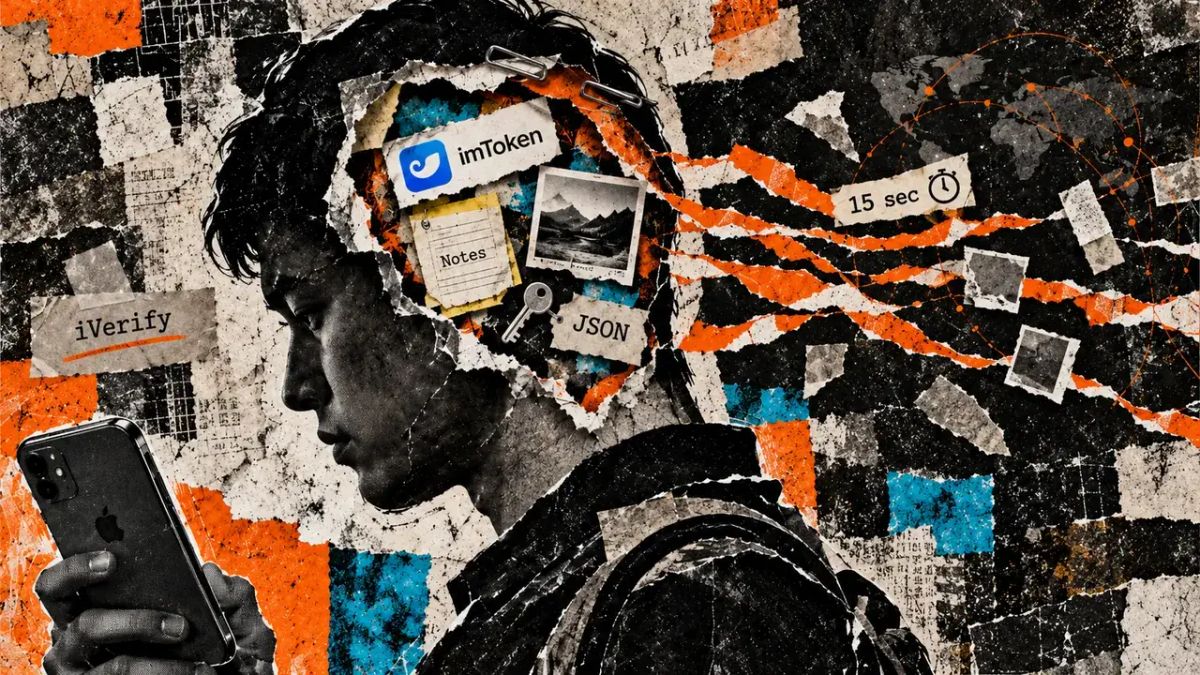
محققان امنیتی نوع جدیدی از بدافزار جاسوسی را در آیفون شناسایی کردهاند که قادر است بهطور خودکار کیف پولهای ارز دیجیتال و دادههای حساس کاربران را استخراج کند. شرکت امنیتی آیوریفای (iVerify) اعلام کرد این بدافزار که پی۷ دارکسورد (P7 DarkSword) نام دارد، برنامههای ذخیرهسازی داراییهای دیجیتال، رمزهای عبور و تصاویر شخصی را هدف قرار میدهد و هر ۱۵ ثانیه یکبار با سرور مهاجمان ارتباط برقرار میکند.

صرافی کیف پول من
معامله تتر و پکسگلد بدون کارمزد
بر اساس گزارش فنی منتشرشده، این جاسوسافزار به دو دستور ویژه مجهز است؛ دستور اول برای بررسی دستگاه جهت یافتن اپلیکیشنهای کیف پول نصبشده به کار میرود و دستور دوم دادههای مربوط به کیف پولهای چندزنجیرهای مانند آیامتوکن (imToken) را استخراج میکند.
افزون بر این، بدافزار پایگاه داده کیچین (Keychain) اپل، تصاویر و یادداشتها را در قالب فایلی سازمانیافته ارسال میکند تا به کلیدهای خصوصی یا عبارات بازیابی احتمالی دست یابد.
قابلیت کنترل از راه دور و پنهانکاری بدافزار
یکی از ویژگیهای نگرانکننده نسخه جدید، توانایی کنترل از راه دور پیشرفته آن است. بدافزار پی۷ دارکسورد بهطور پیشفرض هر ۱۵ ثانیه یکبار با سرور مهاجم ارتباط برقرار میکند تا دستورهای جدید را دریافت و روی گوشی قربانی اجرا کند.
گردانندگان این حمله میتوانند فایلهای خاصی را جستوجو کرده و بدون نیاز به نفوذ مجدد، جمعآوری اطلاعات را ادامه دهند. همچنین با کاهش تزریق پردازشها، پایداری دستگاه برای جلوگیری از شناسایی حفظ میشود.
سابقه دارکسورد و توصیههای امنیتی اپل
چارچوب سوءاستفاده دارکسورد پیشتر توسط گروه اطلاعات تهدیدات گوگل شناسایی شده بود که از چندین آسیبپذیری در نسخههای پیشین سیستمعامل سوءاستفاده میکرد. اگرچه شرکت اپل با ارائه بهروزرسانیهای امنیتی این رخنهها را برطرف کرده، محققان به کاربران داراییهای دیجیتال توصیه میکنند سیستمعامل خود را بهروز نگه دارند و هرگز عبارات بازیابی کیف پول را در یادداشتها یا گالری گوشی ذخیره نکنند.
دسترسی سریع به تازه ترین اخبار کریپتو
با نصب افزونه ارزدیجیتال
دانلود

لطفا در صورت مشاهده دیدگاههای حاوی توهین و فحاشی یا خلاف عرف جامعه با گزارش سریع آنها، به ما در حفظ سلامت بستر ارتباطی کاربران کمک کنید.