پیشنهاد ارتقای امنیتی در زیکش برای مقابله با حملات کوانتومی
اخبار ارزدیجیتال را بیشتر در گوگل ببینید
افزودن به منابع دلخواه
افزودن به منابع دلخواه گوگل

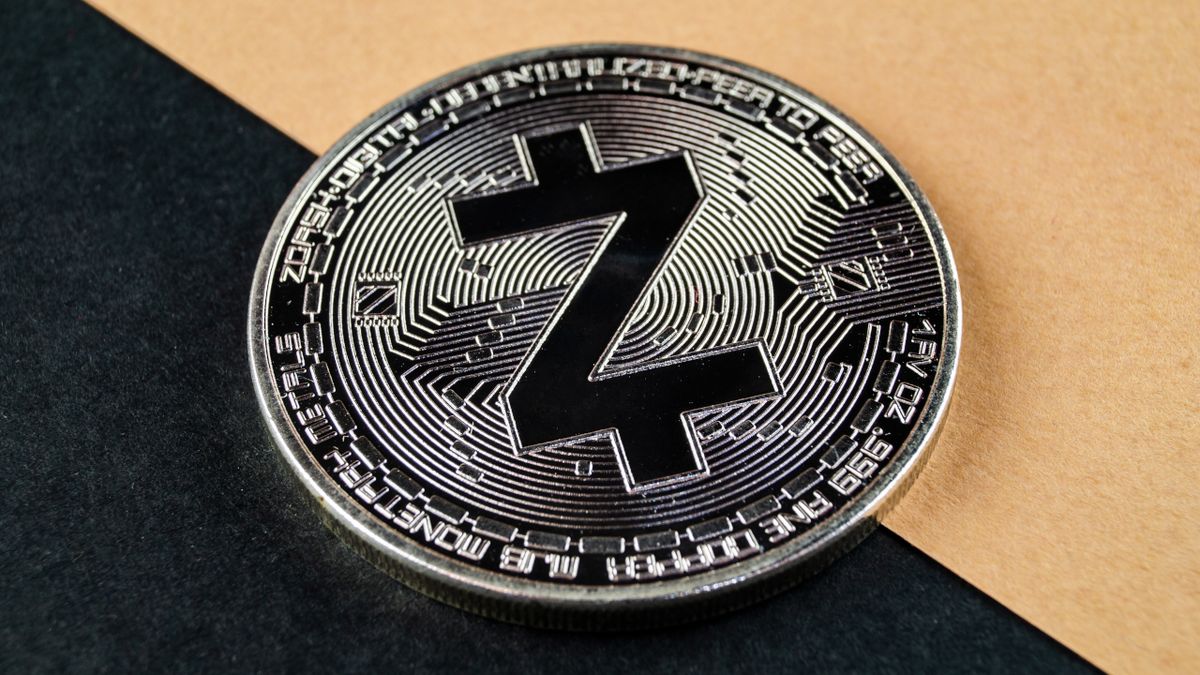
شرکت زاکورا (Zakura)، توسعهدهنده زیرساخت زی کش (Zcash)، یک ویژگی امنیتی جدید برای کیف پولها پیشنهاد کرده است که با ایجاد کلید مشاهده مجزا برای هر تراکنش، سوابق کاربران را در برابر حملات احتمالی رایانههای کوانتومی محافظت میکند.
صرافی کیف پول من
معامله تتر و پکسگلد بدون کارمزد
این طرح بهویژه برای تبادلات زنجیرهای از طریق پلتفرم نیر اینتنتس (NEAR Intents) طراحی شده است تا زی کش و حریم خصوصی دارندگان آن در بلندمدت از تهدیدهای نوین محاسباتی در امان بماند.
پلتفرم نیر اینتنتس آدرسهای زی کش مربوط به بازپرداخت را بهصورت عمومی روی بلاک چین نیر (NEAR) ذخیره میکند. در حال حاضر رایانههای سنتی قادر به شکستن رمزنگاری منحنی بیضوی نیستند، اما رایانههای کوانتومی قدرتمند در آینده میتوانند با استفاده از الگوریتم شور (Shor)، کلیدهای مشاهده حسابهای محافظتشده را بازسازی کنند و جزئیات تراکنشها و مبالغ واریزی را افشا سازند.
راهکار کلید مشاهده یکبارمصرف
طرح زاکورا با نام «کلید مشاهده دریافتی یکبارمصرف»، بدون نیاز به ساخت حسابهای جدید یا ایجاد مشکل برای کیف پولهای سختافزاری، برای هر سواپ یک کلید جداگانه مشتق میکند. بدین ترتیب، حتی اگر یک آدرس عمومی در شبکه فاش شود، مهاجم تنها به اطلاعات همان تراکنش دسترسی خواهد داشت و تاریخچه کل حساب ایمن باقی میماند.
آمادهسازی شبکه برای عصر پسا کوانتوم
این توسعه در شرایطی پیشنهاد شده است که محققان ارز دیجیتال نگران پیشرفتهای سریع در فناوری کوانتومی هستند. تیمهای توسعه زی کش در نظر دارند تا سال ۲۰۲۷ میلادی، امضاهای پسا کوانتومی مبتنی بر هش را برای تراکنشهای شفاف پیادهسازی کنند. ویژگی جدید زاکورا نیز طی هفتههای آینده در قالب کتابخانههای متنباز به کیف پولهای نرمافزاری زی کش اضافه خواهد شد.
دسترسی سریع به تازه ترین اخبار کریپتو
با نصب افزونه ارزدیجیتال
دانلود
لطفا در صورت مشاهده دیدگاههای حاوی توهین و فحاشی یا خلاف عرف جامعه با گزارش سریع آنها، به ما در حفظ سلامت بستر ارتباطی کاربران کمک کنید.