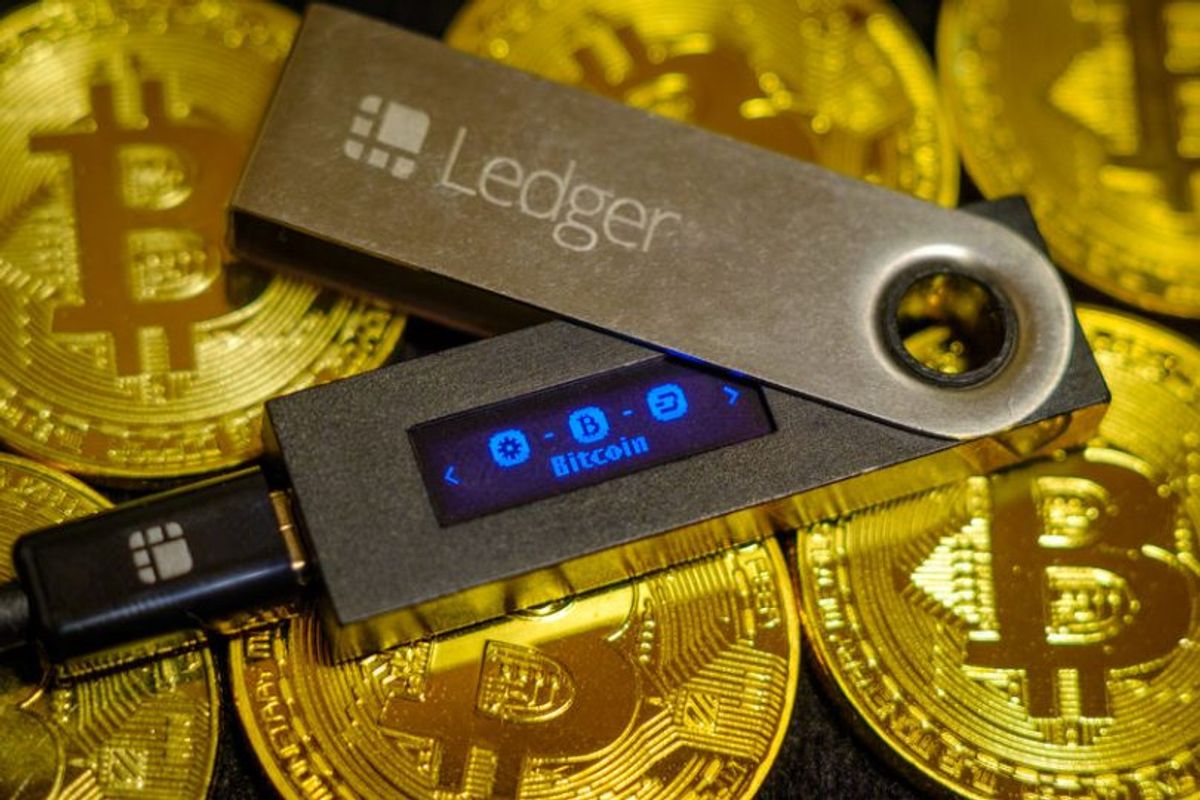
تأیید وجود قطعه جاسوسی در سختافزار برخی کیف پولهای لجر
اخبار ارزدیجیتال را بیشتر در گوگل ببینید
افزودن به منابع دلخواه
افزودن به منابع دلخواه گوگل


شرکت لجر (Ledger)، تولیدکننده نامآشنای کیف پولهای سختافزاری، رسماً تأیید کرد که در دستگاه یکی از کاربران آسیبدیده از هک اخیر، یک قطعه سختافزاری غیرمجاز جاسازی شده است.

صرافی کیف پول من
معامله تتر و پکسگلد بدون کارمزد
این تأییدیه فرضیه وقوع یک حمله به زنجیره تأمین از طریق فروشنده رسمی این شرکت در جنوب شرق آسیا به نام کریپتوبیلیس (CryptoBilis) را بهشدت تقویت کرده است. این حادثه همزمان با سرقت داراییهایی به ارزش بیش از ۹۳.۴ میلیون دلار از کیف پول صدها کاربر رخ داده است.
طبق گزارشهای منتشرشده، این سرقتها صدها آدرس کیف پول حاوی بیت کوین، اتریوم و استیبل کوینها را هدف قرار داده است. در پی این ماجرا، فروشگاه کریپتوبیلیس تمام فعالیتهای فروش خود را متوقف کرده است. تیم پشتیبانی لجر در حساب رسمی خود در ایکس نوشت:
دستگاه یکی از کاربران آسیبدیده حاوی یک قطعه سختافزاری غیرمجاز و دستکاریشده بوده است.
شیوه نفوذ و سرقت کلمات بازیابی
بررسیهای فنی مستقل، از جمله تحلیل مارک کارپلس، مدیرعامل سابق صرافی مت گاکس، نشان میدهد یک برد الکترونیکی مجهز به اتصال شبکه سلولار درون این کیف پولها کار گذاشته شده است.
این قطعه مخرب بهجای حمله به هسته امنیتی دستگاه، اطلاعات ارسالی به صفحه نمایش را در زمان راهاندازی رصد کرده و عبارات ۲۴ کلمهای بازیابی را پیش از هرگونه اقدام سرقت میکرد. با این حال، لجر در بیانیهای دیگر اعلام کرد:
هیچ نشانهای مبنی بر نقض زیرساختهای امنیتی، سیستمها یا خدمات لجر وجود ندارد.
توصیههای امنیتی مهم به خریداران لجر
این شرکت امنیتی از تمامی خریدارانی که دستگاههای خود را از فروشنده مذکور تهیه کردهاند خواست تا در صورت عدم راهاندازی، هرگز از دستگاه استفاده نکنند. همچنین به کاربرانی که کیف پول خود را فعال کردهاند توصیه شده داراییهای خود را فوراً به کیف پولی دیگر با عبارت بازیابی جدید انتقال دهند؛ زیرا عبارات بازیابی در صورت افشا در مراحل اولیه راهاندازی، حتی پس از خاموش شدن دستگاه نیز قابل استفاده توسط مهاجمان خواهند بود.
دسترسی سریع به تازه ترین اخبار کریپتو
با نصب افزونه ارزدیجیتال
دانلود
لطفا در صورت مشاهده دیدگاههای حاوی توهین و فحاشی یا خلاف عرف جامعه با گزارش سریع آنها، به ما در حفظ سلامت بستر ارتباطی کاربران کمک کنید.