یک کمپین تبلیغاتی درصدد سرقت کلیدهای کیف پول کاربران آیفون در ۴۷ کشور
اخبار ارزدیجیتال را بیشتر در گوگل ببینید
افزودن به منابع دلخواه
افزودن به منابع دلخواه گوگل

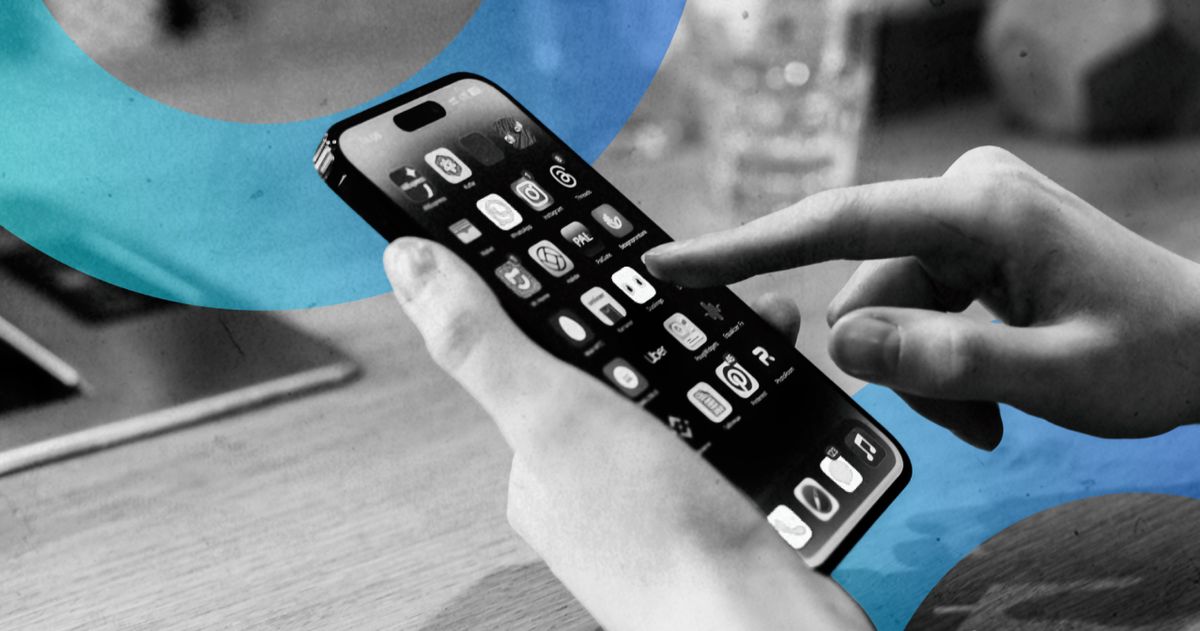
یک کمپین تبلیغاتی مخرب به نام مولدیروست (MoldyRoost) با هدف سرقت عبارات بازیابی کیف پولهای ارز دیجیتال و اطلاعات حساس، آیفونهای آسیبپذیر را در بیش از ۴۷ کشور دنیا هدف حملات سایبری قرار داده است.

بر اساس بررسی شرکت امنیتی کانفیانت (Confiant)، قربانیان تنها با باز کردن صفحه تبلیغاتی در مرورگر آلوده میشوند؛ بهطوریکه این نفوذ بدون نیاز به نصب نرمافزار یا تأیید تراکنش کیف پول رخ میدهد.
مهاجمان با بررسی خودکار مدل دستگاه و نسخه سیستمعامل، روش نفوذ متناسب را اجرا میکنند. آنها در تبلیغات خود، هویت وبسایتهای گردشگری و خدمات استخراج ارز دیجیتال را بهشکل ماهرانهای جعل کردهاند.
کیف پولهای هدف و روش نفوذ
این بدافزار از ابزارهای نفوذ برای اسکن یادداشتها، تصاویر و کدهای کیوآر مربوط به عبارات بازیابی در کیف پولهایی نظیر متامسک (MetaMask)، تراست والت (Trust Wallet)، فانتوم (Phantom) و تونکیپر (Tonkeeper) استفاده میکند.
علاوه بر سرقت داراییهای دیجیتال، این ابزارهای مخرب امکان دسترسی به گذرواژهها، پیامهای واتساپ و تلگرام و حتی ضبط صدای محیط از طریق میکروفون را در نسخههای قدیمی سیستمعامل دارند.
راهکارهای مقابله و امنیت دستگاه
گوگل اعلام کرده است که شرکت اپل، آسیبپذیریهای مورد سوءاستفاده این زنجیره را در بهروزرسانیهای اخیر برطرف کرده و ارتقای سریع دستگاهها بهترین راهکار دفاعی محسوب میشود.
پژوهشگران امنیتی شرکت کانفیانت درباره امکان نفوذ به آخرین نسخههای ارائهشده توسط شرکت اپل اعلام کردند:
ما هیچ کد نفوذی برای آیاواس ۲۶ مشاهده نکردهایم.
دسترسی سریع به تازه ترین اخبار کریپتو
با نصب افزونه ارزدیجیتال
دانلود
لطفا در صورت مشاهده دیدگاههای حاوی توهین و فحاشی یا خلاف عرف جامعه با گزارش سریع آنها، به ما در حفظ سلامت بستر ارتباطی کاربران کمک کنید.