سرقت بیش از نیم میلیون دلار تتر از کاربران آیفون؛ مراقب این بدافزار باشید
اخبار ارزدیجیتال را بیشتر در گوگل ببینید
افزودن به منابع دلخواه
افزودن به منابع دلخواه گوگل

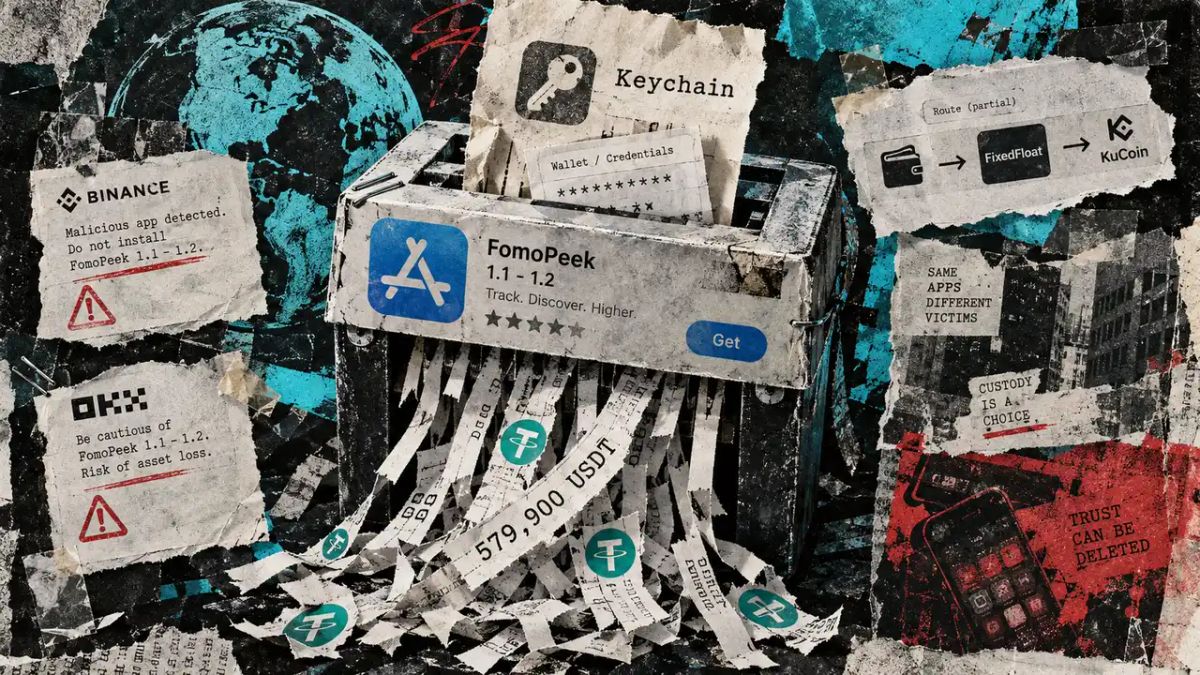
یک برنامه مخرب منتشرشده در اپ استور شرکت اپل (Apple) با دور زدن لایههای امنیتی سیستمعامل آیاواس (iOS)، موفق به سرقت نزدیک به ۵۸۰,۰۰۰ دلار تتر شده است.

صرافی کیف پول من
معامله تتر و پکسگلد بدون کارمزد
این نرمافزار که فوموپیک (Fomopeek) نام دارد، در ظاهر به عنوان ابزاری برای پایش تراکنشهای بزرگ بلاک چین بازاریابی میشد، اما کدهای مخربی برای دسترسی به اطلاعات محرمانه کاربران در آن تعبیه شده بود.
تحقیقات شرکت امنیت بلاک چین اسلومیست (SlowMist) و صرافی اوکیاکس (OKX) نشان میدهد که نسخههای ۱.۱ و ۱.۲ این نرمافزار از مکانیزم سندباکس اپل فرار میکردند. بدافزار مذکور با دسترسی به کیچین (Keychain) و دادههای ذخیرهشده سایر نرمافزارها، کلیدهای خصوصی و عبارات بازیابی ولتها را بدون نیاز به ورود مستقیم اطلاعات توسط کاربر استخراج کرده است.
نحوه نفوذ به سیستم و هشدارهای امنیتی
یو شیان (Yu Xian)، بنیانگذار اسلومیست، در حساب رسمی خود در ایکس توضیح داد:
پس از یک حمله موفق، برنامه میتواند مکانیزم جداسازی سندباکس آیاواس را بشکند، بخش کیچین سیستم را بخواند و رمزگشایی کند و به فایلهای داده سایر اپلیکیشنهای دستگاه دسترسی یابد. در نتیجه، کلیدهای خصوصی، عبارات یادآور، اطلاعات ورود و سایر دادههای کاربر در معرض خطر نشت قرار میگیرند. علاوه بر این، برنامه برای دریافت دستورات از راه دور به سرورهای پنهان متصل میشود.
همچنین تیم امنیتی بایننس (Binance) در شبکه اجتماعی ایکس هشدار داد:
برنامه شخص ثالث فوموپیک حاوی کدهای مخربی است که میتواند از آسیبپذیریهای سیستم آیاواس برای بهدست آوردن بالاترین سطح دسترسی دستگاه استفاده کند. این نوع بدافزار خودِ دستگاه را هدف قرار میدهد و در صورت موفقیت، دادههای تمامی اپلیکیشنها ممکن است در معرض خطر قرار گیرند.
اقدامات ضروری برای مالباختگان
کارشناسان امنیتی توصیه میکنند کاربرانی که این نرمافزار را نصب کردهاند، سریعاً آن را حذف و آیاواس را بهروزرسانی کنند. با توجه به اینکه پاک کردن برنامه کلیدهای خصوصی افشاشده را ایمن نمیکند، انتقال فوری باقیمانده داراییها به کیف پولهای جدید در دستگاهی کاملاً مجزا و امن الزامی است.
دسترسی سریع به تازه ترین اخبار کریپتو
با نصب افزونه ارزدیجیتال
دانلود

لطفا در صورت مشاهده دیدگاههای حاوی توهین و فحاشی یا خلاف عرف جامعه با گزارش سریع آنها، به ما در حفظ سلامت بستر ارتباطی کاربران کمک کنید.