
چرا دست هکرها به بیت کوینهای ساتوشی ناکاموتو نمیرسد؟
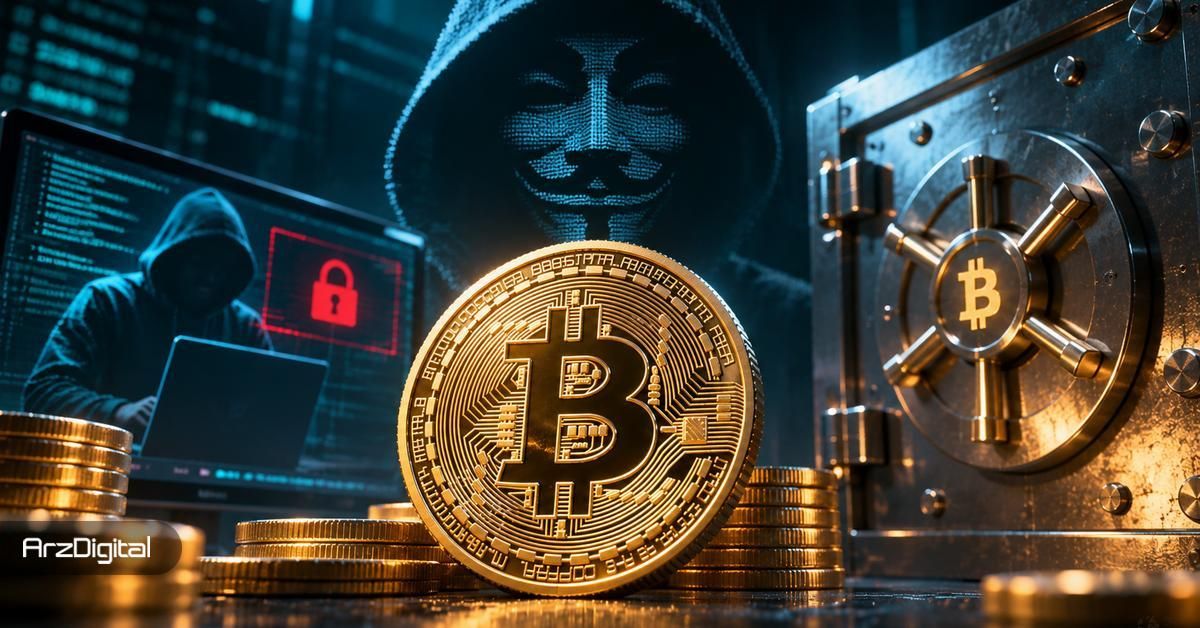

بیش از ۱.۰۹۶ میلیون بیت کوین با ارزش خیرهکننده بالغ بر ۸۴.۷۸ میلیارد دلار، نزدیک به ۱۷ سال است که در کیف پولهای خالق ناشناس این ارز دیجیتال دستنخورده باقی ماندهاند. این کوه عظیم از ثروت، جذابترین طعمه در تاریخ امنیت سایبری به شمار میرود، اما قدرتمندترین گروههای هکری و حتی هوش مصنوعی تاکنون موفق به نفوذ به آن نشدهاند.

برخلاف تصور بسیاری از افراد، امنیت ذخایر ساتوشی ناکاموتو ناشی از پنهان بودن آدرسها نیست، بلکه ساختار فنی بینظیر و تدابیر هوشمندانهای که او در روزهای ابتدایی شبکه بهکار گرفت، سدی نفوذناپذیر در برابر هکرها ساخته است. در ادامه چهار دلیل بنیادین شکست هکرها و تنها تهدید واقعی علیه این ثروت افسانهای را بررسی میکنیم.
چرا ثروت ساتوشی ناکاموتو شاهکلید ندارد؟
کیف پولهای امروزی از سازوکار ۱۲ کلمه بازیابی (Mnemonic Phrase) بهره میبرند؛ سیستمی یکپارچه که در آن با در دست داشتن یک کلید اصلی، دسترسی به تمام داراییها میسر میشود. اگر کسی آن عبارت بازیابی را به دست آورد، مالک تمام موجودی حساب خواهد بود.
با این حال، در سال ۲۰۰۹ چنین سیستمی هنوز ابداع نشده بود. ساتوشی ناکاموتو از نسخه اولیه کلاینت نرمافزاری «Bitcoin ۰.۱» استفاده میکرد؛ پروتکلی که به ازای استخراج هر ۵۰ بیت کوین، یک جفتکلید خصوصی کاملاً جدید، تصادفی و بیارتباط با سایر کلیدها تولید میکرد.
این یعنی ذخیره ۱.۰۹۶ میلیون بیت کوینیِ ساتوشی، میان ۲۱,۹۰۰ کلید خصوصی کاملاً مستقل تقسیم شده است. حتی اگر هکری زبده یا سامانهای مجهز به هوش مصنوعی موفق به شکستن یکی از این کلیدها شود، دستاورد او حداکثر ۵۰ بیت کوین خواهد بود و برای شکستن ۲۱,۸۹۹ کلید دیگر، کوچکترین سرنخی در اختیار نخواهد داشت.
رمزنگاری ۲۵۶ بیتی؛ چرا پیشرفتهترین هوش مصنوعی هم تسلیم میشود؟
امنیت هر یک از آدرسهای ساتوشی متکی بر زنجیرهای از اعداد تصادفی ۲۵۶ بیتی است. هسته اصلی قدرت هوش مصنوعی بر پایه شناسایی الگوها عمل میکند، اما در اعداد کاملاً تصادفی هیچگونه الگوی قابل یادگیری یا تحلیلی وجود ندارد.
حتی اگر تمامی ابررایانههای کره زمین توان پردازشی خود را روی یک حمله جستجوی فراگیر (Brute-force Attack) متمرکز کنند، حدس زدن درست تنها یکی از این کلیدهای خصوصی به میلیاردها سال زمان نیاز دارد؛ رقمی که فراتر از عمر شناختهشده کیهان است.
انزوای کامل آفلاین و ناپدید شدن ردپای ریاضی
از همان سال ۲۰۰۹، ساتوشی ناکاموتو تمام کلیدهای خصوصی خود را درون فایلی محلی به نام wallet.dat و بهصورت کاملاً آفلاین ذخیره کرد. هیچ وبسایت میزبانی، سرور ابری یا حساب کاربری آنلاینی در میان نبود که هدفی برای حملات بدافزاری یا نفوذ هکرها قرار گیرد.
نکته حیاتیتر این است که ساتوشی هرگز حتی یک واحد از این بیت کوینهای استخراجشده را به آدرس دیگری منتقل نکرد. عدم ثبت تراکنش به این معناست که هیچ امضای دیجیتالی در سطح شبکه منتشر نشده است؛ بنابراین کوچکترین سرنخ یا داده ریاضی برای مهندسی معکوس و ردیابی کلیدها در دست نیست.
رایانش کوانتومی؛ تنها تهدید واقعی برای گنجینه ساتوشی؟
کیف پولهای مدرن بیت کوین سازوکار حفاظتی پیشرفتهای دارند که تا پیش از انجام نخستین تراکنش، کلید عمومی (Public Key) را پنهان نگه میدارند. این ویژگی باعث محافظت کامل از اطلاعات حساب کاربری میشود.
برعکس، کیف پولهای نخستین بیت کوین در سال ۲۰۰۹ فاقد چنین مکانیزمی بودند و کلیدهای عمومی تمام آدرسهای استخراج ساتوشی مستقیماً روی بلاک چین ثبت شد و در معرض دید تمام شبکه قرار گرفت. کامپیوترهای کنونی و هوش مصنوعی توان نفوذ به این ساختار را ندارند، اما رایانههای کوانتومی قدرتمند در آینده از نظر تئوری قادر خواهند بود با مهندسی معکوس کلیدهای عمومیِ افشاشده، کلیدهای خصوصی را استخراج کنند؛ نقطهضعفی که شاید در دهههای آینده یگانه خطر پیشروی ثروت افسانهای خالق بیت کوین باشد.
جمعبندی
آگاهی از ساختار کیف پولهای ساتوشی ناکاموتو نشان میدهد که پیشگیری امنیتی و ذخیرهسازی آفلاین، حتی پیشرفتهترین حملات سایبری را بیاثر میکند. توزیع دارایی در آدرسهای متعدد، اتکا به تولید تصادفی دادهها و پرهیز از آنلاین نگهداشتن کلیدها، پایههای این دژ نفوذناپذیر بودهاند. با این حال، تکامل فناوریهایی چون رایانش کوانتومی ضرورت ارتقای مداوم استانداردهای امنیتی را به کل اکوسیستم یادآوری میکند؛ زنگ خطری که نشان میدهد برای حفظ داراییها باید همواره یک گام از تهدیدهای آینده جلوتر بود.

لطفا در صورت مشاهده دیدگاههای حاوی توهین و فحاشی یا خلاف عرف جامعه با گزارش سریع آنها، به ما در حفظ سلامت بستر ارتباطی کاربران کمک کنید.