
توبیت: ۴ سال فعالیت امن، بدون حادثه امنیتی

توبیت (Toobit) از سال ۲۰۲۲ فعالیت خود را در بازار رمزارز آغاز کرده و طی چهار سال گذشته، توسعه امنیت و حفاظت از دارایی کاربران را یکی از محورهای اصلی فعالیت خود قرار داده است. ما در این مدت، علاوه بر توسعه زیرساخت معاملاتی، روی Proof of Reserves، حفاظت از حساب کاربران، نگهداری امن داراییها، پایش تراکنشها، ارزیابیهای تخصصی و استانداردهای مدیریت امنیت اطلاعات تمرکز کردهایم.
برای انجام معاملات در حوزه ارزهای دیجیتال و سایر شاخصها، ابتدا برای ثبتنام در توبیت (Toobit) اقدام کنید. اگر در صرافی Toobit اکانت ندارید از طریق لینک زیر ثبت نام کنید و ۴۰۰ دلار بونوس پاداش دریافت کنید.
توبیت چند سال است فعالیت میکند؟
توبیت فعالیت خود را در سال ۲۰۲۲ آغاز کرد و سیاست حریم خصوصی این پلتفرم نیز از ۱۰ دسامبر ۲۰۲۲ اجرایی شده است. طی این سالها، زیرساختهای توبیت بهصورت مستمر توسعه پیدا کرده و همزمان سازوکارهای مختلفی برای حفاظت از حساب کاربران و داراییهای دیجیتال ایجاد شده است.
چهار سال فعالیت مستمر در بازار رمزارز برای ما تنها یک سابقه زمانی نیست؛ بلکه فرصتی برای شناسایی ریسکها، تقویت زیرساختها و بهبود فرایندهای امنیتی بوده است. به همین دلیل، امنیت توبیت را صرفا به سابقه فعالیت محدود نمیکنیم و مجموعهای از فناوریها، کنترلها و ارزیابیهای امنیتی را در ساختار خود به کار گرفتهایم.
آیا توبیت تاکنون هک شده است؟
توبیت تاکنون با گزارشی از نفوذ مستقیم به زیرساخت صرافی و سرقت گسترده دارایی کاربران مواجه نبوده است. با این حال، در سال ۲۰۲۵ حساب رسمی توبیت در شبکه اجتماعی X در یک حمله فیشینگ مورد دسترسی مهاجمان قرار گرفت.
در این رخداد، مهاجمان با ارسال یک ایمیل جعلی که خود را منتسب به X معرفی میکرد، اطلاعات ورود و کد 2FA را از طریق یک صفحه جعلی دریافت کردند و به حساب رسمی دسترسی پیدا کردند. این اتفاق مربوط به حساب شبکه اجتماعی توبیت بود و به معنای نفوذ به پلتفرم معاملاتی، کیف پولهای صرافی یا حسابهای کاربران نبود.
پس از شناسایی این رخداد، حساب رسمی X بازیابی شد و اقدامات امنیتی بیشتری برای جلوگیری از تکرار چنین حملاتی در نظر گرفته شد.
بنابراین، تفاوت مهمی میان رخداد امنیتی حساب شبکه اجتماعی و هک زیرساخت صرافی و سرقت دارایی کاربران وجود دارد. رخداد سال ۲۰۲۵ توبیت در دسته نخست قرار میگیرد.
چگونه از حساب کاربران توبیت محافظت میکنیم؟
امنیت حساب کاربران یکی از نخستین لایههای دفاعی توبیت است. ما مجموعهای از ابزارها و کنترلهای امنیتی را برای کاهش احتمال دسترسی غیرمجاز به حسابها در اختیار کاربران قرار دادهایم.
این سازوکارها شامل 2FA، احراز هویت KYC، کنترلهای برداشت، قابلیتهای ضد فیشینگ و نظارت امنیتی است. در کنار این موارد، از معماری چندلایه، رمزنگاری، پایش مستمر و روشهای مختلف حفاظت از داراییها استفاده میکنیم.
کاربران نیز میتوانند با چند اقدام ساده بعد از ورود به توبیت (Toobit)، سطح امنیت حساب خود را افزایش دهند:
- فعالسازی 2FA و استفاده از رمز عبور منحصربهفرد
- بررسی دقیق دامنه و لینکهای ورود پیش از واردکردن اطلاعات
- استفاده از قابلیتهای امنیتی مربوط به برداشت و ضد فیشینگ
- خودداری از نگهداری سرمایه غیرضروری در حساب صرافی
- عدم اشتراکگذاری رمز عبور، کد 2FA و اطلاعات حساس حساب
رویکرد امنیتی توبیت در سال ۲۰۲۶
در سال ۲۰۲۶، امنیت توبیت بر پایه چند لایه دفاعی توسعه یافته است. این لایهها از حفاظت حساب کاربر آغاز میشوند و تا نگهداری دارایی، پایش تراکنشها، اثبات ذخایر و ارزیابیهای تخصصی ادامه دارند. شما میتوانید با دانلود توبیت (Toobit) از معاملات با حداکثر امنیت بهرهمند شوید.
Proof of Reserves و درخت مرکل
یکی از مهمترین بخشهای زیرساخت شفافیت توبیت، Proof of Reserves یا اثبات ذخایر است.
ما برای داراییهای تحت پوشش، نسبت ذخایر حداقل ۱۰۰ درصدی را هدف قرار دادهایم تا داراییهای نگهداریشده بتوانند موجودی کاربران را به صورت ۱:۱ پوشش دهند.
در این فرایند، کاربران میتوانند از طریق Merkle Tree بررسی کنند که موجودی آنها در گزارش ذخایر لحاظ شده است. موجودی کاربران در این ساختار به صورت هششده در گرههای درخت مرکل قرار میگیرد و در نهایت Merkle Root برای بررسی یکپارچگی دادهها مورد استفاده قرار میگیرد.
برای افزایش قابلیت بررسی، ابزار و کد متنباز مرتبط با این فرایند نیز ارائه شده است تا امکان بررسی مستقل اطلاعات ذخایر فراهم باشد.
نگهداری سرد، MPC و حفاظت چندلایه
برای حفاظت از داراییهای دیجیتال، توبیت از روشهایی مانند ذخیرهسازی سرد ایزوله از اینترنت و فناوری MPC یا محاسبات چندطرفه استفاده میکند.
در معماری MPC، مدیریت کلیدها به شکلی انجام میشود که کنترل کلید خصوصی به یک نقطه واحد وابسته نباشد. هدف از استفاده از این فناوری، کاهش ریسک دسترسی غیرمجاز و ایجاد لایههای بیشتر برای حفاظت از داراییهاست.
در کنار این موارد، پایش تراکنشها و کنترلهای امنیتی مستمر نیز در ساختار حفاظتی توبیت قرار دارند. همچنین توبیت از یک Shield Fund به ارزش ۵۰ میلیون دلار به عنوان لایه حفاظتی اضافی نام برده است.
ارزیابیهای امنیتی توسط شرکتهای تخصصی
امنیت برای توبیت تنها به زیرساختهای داخلی محدود نمیشود. به همین دلیل، از همکاری و ارزیابی شرکتهای تخصصی در حوزههای مختلف امنیت و پایش ریسک نیز استفاده میکنیم.
شرکتهایی مانند Hacken، Beosin و Elliptic در بخشهایی از ارزیابی امنیت، تحلیل ریسک و پایش فعالیتهای مشکوک مورد استفاده قرار گرفتهاند.
برای نمونه، در بررسیهای مربوط به Proof of Reserves، توبیت اعلام کرده است که نسبت ذخایر بالاتر از ۱۰۰ درصد توسط Hacken مورد تایید قرار گرفته است.
استفاده از ارزیابیهای بیرونی به ما کمک میکند سازوکارهای امنیتی و شفافیت مالی را صرفا بر اساس ارزیابی داخلی ارائه نکنیم و امکان بررسی توسط مجموعههای تخصصی نیز وجود داشته باشد.
استاندارد ISO/IEC ۲۷۰۰۱:۲۰۲۲ و چارچوب Bee-Safe
توبیت همچنین گواهی ISO/IEC ۲۷۰۰۱:۲۰۲۲ را دریافت کرده است. این استاندارد یک چارچوب مدیریت امنیت اطلاعات محسوب میشود و حوزههایی مانند شناسایی ریسک، کنترل دسترسی، مدیریت فرایندها و بهبود مستمر سیستمهای امنیت اطلاعات را پوشش میدهد.
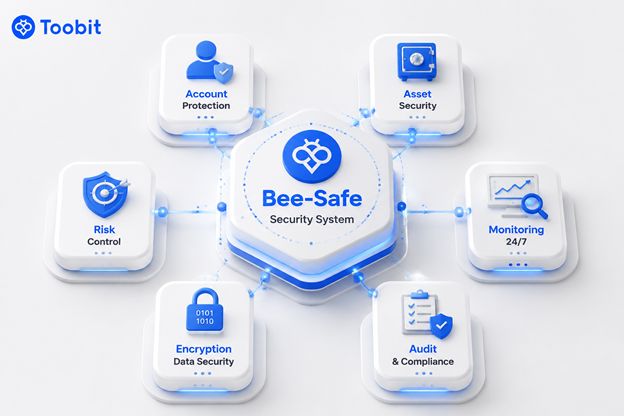
در کنار این استاندارد، چارچوب امنیتی Bee-Safe نیز در معماری امنیتی توبیت قرار دارد. این چارچوب مجموعهای از لایههای امنیتی مختلف را در بر میگیرد؛ از جمله:
- رمزنگاری AES-256
- پایش تهدیدات به صورت ۲۴ ساعته
- Proof of Reserves
- ذخیرهسازی سرد
- کنترل دسترسی
- محافظت در برابر DDoS
- فایروال
- ممیزی کد
- تمرینها و ارزیابیهای امنیتی
ترکیب این لایهها به ما اجازه میدهد امنیت را از یک نقطه مشخص به یک معماری چندلایه تبدیل کنیم.
ارزیابی امنیت توبیت توسط منابع تخصصی
امنیت و شفافیت توبیت علاوه بر سازوکارهای داخلی، در بررسیهای مستقل نیز مورد توجه قرار گرفته است.
برای نمونه، FXEmpire در بررسی خود در اوت ۲۰۲۶، در بخش Security & Transparency به توبیت امتیاز ۴.۶ از ۵ داده و وجود قابلیتهایی مانند 2FA، کد ضد فیشینگ، تایید برداشت، مدیریت دستگاهها، ذخیرهسازی سرد و Proof of Reserves را مورد توجه قرار داده است.
Coin Bureau نیز در بررسی خود از زیرساختهای امنیتی توبیت، به استفاده از فناوریهای امنیتی مدرن و اقدامات مرتبط با حفاظت از دارایی کاربران اشاره کرده است.
این ارزیابیها در کنار زیرساختهای داخلی و سازوکارهای شفافیت، تصویری جامعتر از رویکرد امنیتی توبیت ارائه میکنند.
چرا امنیت برای توبیت یک فرایند مستمر است؟
هیچ صرافی رمزارزی نمیتواند امنیت را یک موضوع تمامشده بداند. روشهای حمله سایبری، تکنیکهای فیشینگ و تهدیدهای مرتبط با داراییهای دیجیتال دائما در حال تغییر هستند.
به همین دلیل، رویکرد توبیت نیز بر توسعه مستمر زیرساختهای امنیتی، پایش تهدیدها، تقویت کنترلهای دسترسی، ارزیابیهای تخصصی و افزایش شفافیت ذخایر استوار است.
هدف ما این است که کاربران علاوه بر دسترسی به ابزارهای معاملاتی، بتوانند با اطمینان بیشتری از زیرساختهای حفاظتی و وضعیت ذخایر پلتفرم استفاده کنند.
جمعبندی
توبیت از سال ۲۰۲۲ فعالیت خود را آغاز کرده و طی چهار سال گذشته، توسعه امنیت و شفافیت را در کنار توسعه خدمات معاملاتی دنبال کرده است. در این مدت، گزارشی از هک مستقیم زیرساخت صرافی و سرقت گسترده دارایی کاربران منتشر نشده است؛ در عین حال، رخداد فیشینگ حساب رسمی X در سال ۲۰۲۵ نیز شناسایی و مدیریت شد.
امروز معماری امنیتی توبیت مجموعهای از Proof of Reserves و Merkle Tree، ذخیرهسازی سرد، MPC، کنترلهای امنیتی حساب، پایش تراکنشها، Shield Fund، ارزیابیهای تخصصی، استاندارد ISO/IEC ۲۷۰۰۱:۲۰۲۲ و چارچوب Bee-Safe را در بر میگیرد.
ما امنیت را یک فرایند مستمر میدانیم و توسعه این زیرساختها را با هدف حفاظت بهتر از حسابها و داراییهای کاربران ادامه میدهیم.



لطفا در صورت مشاهده دیدگاههای حاوی توهین و فحاشی یا خلاف عرف جامعه با گزارش سریع آنها، به ما در حفظ سلامت بستر ارتباطی کاربران کمک کنید.