
هوش مصنوعی در خدمت هکرها؛ آیا عصر تاریک امنیت کریپتو آغاز شده است؟
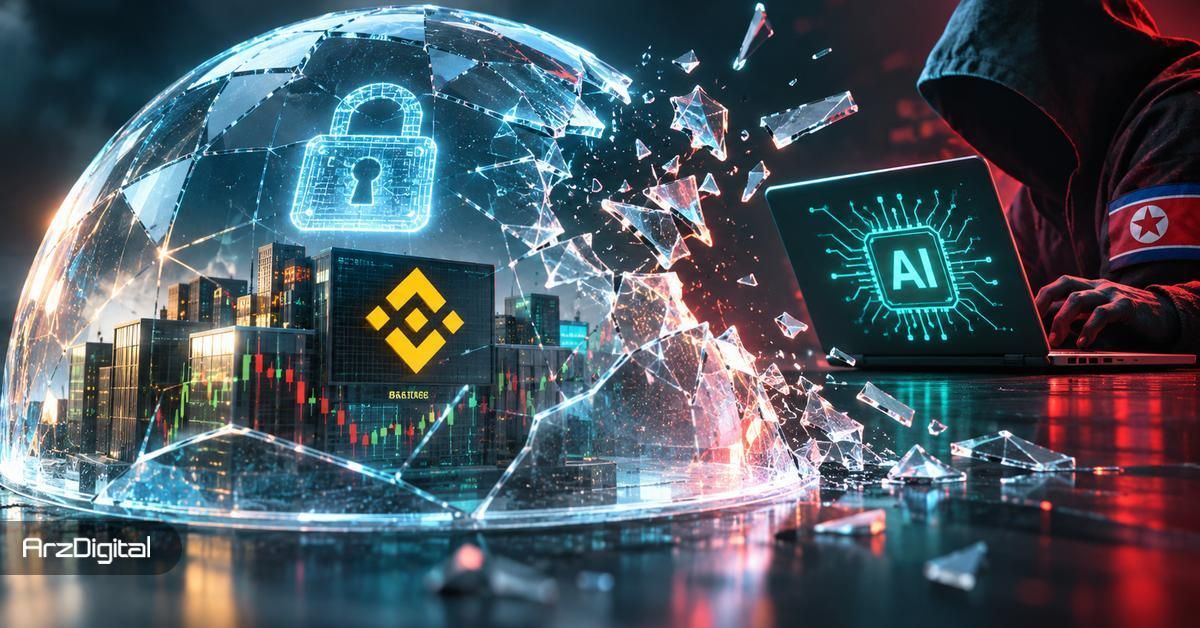

دنیای ارز دیجیتال پنجشنبه گذشته شاهد وقوع بزرگترین و بیسابقهترین سرقت سایبری تاریخ بود؛ رخدادی که طی آن صرافی بایننس، بزرگترین صرافی ارز دیجیتال در جهان، هدف حمله قرار گرفت و ۶.۳ میلیارد دلار از داراییهای آن ناپدید شد. این حمله غافلگیرکننده نه تنها رکورد تمامی سرقتهای پیشین را شکست، بلکه آسیبپذیریهای زیرساختی عمیق در ساختار مالی بازار ارز دیجیتال را بار دیگر آشکار کرد.

اگر فکر میکردید سرقت ۱.۵ میلیارد دلاری صرافی بایبیت (Bybit) در فوریه ۲۰۲۵ نقطه اوج حملات سایبری به این صنعت بود، پرونده بایننس ابعاد بزرگتری از خطر را نشان میدهد. همزمان، هوش مصنوعی میتواند شناسایی ضعفهای امنیتی و آمادهسازی حملات را سریعتر کند و ابزارهای بیشتری در اختیار مهاجمان بگذارد؛ تغییری که نگرانی درباره تکرار چنین سرقتهایی را افزایش میدهد. در ادامه، بهنقل از نیویورکتایمز (NewYorkTimes)، بررسی میکنیم چرا این فناوری میتواند امنیت ارز دیجیتال را وارد مرحله خطرناکتری کند.
سرقت نجومی ۶.۳ میلیارد دلاری؛ فراتر از بدترین کابوس صنعت کریپتو
بازار ارز دیجیتال سالهاست با تهدید سرقت دستوپنجه نرم میکند، اما حمله اخیر به بایننس (Binance) نشان داد که پس از نفوذ، رقابت برای مهار خسارت چقدر فشرده میشود. مهاجمان تلاش کردند داراییهای سرقتی را جابهجا و استیبلکوینها را به ارزهایی مانند اتریوم تبدیل کنند تا امکان مسدودسازی آنها توسط صادرکنندگان از بین برود. در چنین شرایطی، حتی تأخیر کوتاه در واکنش میتواند بر میزان دارایی قابلبازیابی اثر بگذارد.
شرکت تحلیل بلاک چین چینالیسیس (Chainalysis) در گزارشی پیرامون این رخنه اعلام کرد که مهاجم از الگوهایی ناشناخته برای پولشویی استفاده کرده است. به گفته این شرکت:
ثبت هزاران تراکنش در بازه زمانی بسیار کوتاه نشان میدهد که مهاجمان از فرآیندهای خودکار برای پنهان کردن ردپای وجوه سرقتی بهره میبرند.
هکرهای کره شمالی چگونه به قلعه بایننس نفوذ کردند؟
جزئیات دقیق نحوه ورود مهاجمان به زیرساخت بایننس همچنان در دست بررسی است. با این حال، تحلیلهای هر دو شرکت برجسته چینالیسیس و تیآرام لبز (TRM Labs) انگشت اتهام را مستقیماً به سوی هکرهای تحت حمایت کره شمالی نشانه رفتهاند؛ بازیگری که سالهاست شرکتهای ارز دیجیتال را به عنوان منبع درآمد هدف قرار میدهد.
بایننس در گزارشهای اولیه خود مدعی شد هکرها احتمالاً به لپتاپ یکی از مهندسان فنی این صرافی نفوذ کردهاند، اما تحقیقات بعدی نشان داد که ماجرا پیچیدهتر از یک رایانه شخصی بوده و نقاط نفوذ متعددی در سیستم امنیتی وجود داشته است.
ردپای هوش مصنوعی و تسریع الگوریتمهای پولشویی
بسیاری از ناظران معتقدند فناوری هوش مصنوعی توان نفوذ و بهرهبرداری هکرها را چند برابر کرده است. اسوار پراساد (Eswar Prasad)، استاد اقتصاد در دانشگاه کرنل (Cornell University)، در این خصوص بیان کرد:
هوش مصنوعی بدون تردید توانایی هکرها را برای شناسایی و سوءاستفاده از نقصهای ظریف در بخشهای مختلف اکوسیستم ارز دیجیتال تقویت میکند. مقیاس و دامنه چنین حملاتی احتمالاً در آینده شدت بیشتری خواهد یافت.
با این وجود، برخی از کارشناسان امنیت سایبری بر این باورند که ارتش سایبری کره شمالی حتی بدون ابزارهای هوش مصنوعی نیز توانایی طراحی چنین حملهای را داشت. جاشوا ساکس (Joshua Saxe)، مدیر ارشد فناوری شرکت امنیت هوش مصنوعی اباندنت سکیوریتی (Abundant Security)، در این رابطه اظهار داشت:
کره شمالی حتی قبل از ظهور هوش مصنوعی نیز از مهاجمان سایبری فوقالعاده پیشرفتهای برخوردار بود. با این حال، نمیتوان پیوند میان این ابرسرقتها و نقش هوش مصنوعی در در دسترس قرار دادن روشهای پیشرفته هک برای گروههای متعدد را نادیده گرفت.
از کنار هم گذاشتن این دو دیدگاه، نگرانی مشخصی شکل میگیرد: هوش مصنوعی هم میتواند توان گروههای حرفهای را افزایش دهد و هم انجام بخشی از کارهای تخصصی را برای مهاجمان بیشتری آسان کند. بنابراین، خطر پیش رو به تکرار یک سرقت بزرگ توسط کره شمالی محدود نمیشود؛ باید احتمال افزایش تعداد گروههایی را هم در نظر گرفت که ابزار لازم برای حمله به شرکتهای ارز دیجیتال را در اختیار دارند.
واکنش چانگ پنگ ژائو؛ آیا سرمایه کاربران در امان است؟
صرافی بایننس که در سال ۲۰۱۷ راهاندازی شد، پردازش بیش از دوسوم کل تراکنشهای ارز دیجیتال جهان را به عهده دارد و ستون فقرات اصلی این بازار به شمار میرود. به همین دلیل هرگونه اختلال در عملکرد آن، آرامش کل بازار را بر هم میزند.
با انتشار اخبار اولیه نفوذ، چانگ پنگ ژائو (Changpeng Zhao)، بنیانگذار بایننس، تلاش کرد تا به کاربران اطمینان خاطر بدهد که خطری دارایی آنها را تهدید نمیکند. او در شبکه اجتماعی ایکس پیامی منتشر کرد:
این اتفاق دردناک است، اما ما دوام خواهیم آورد.
مدیریت بایننس رسماً اعلام کرده است که خسارت کاربران را بهطور کامل جبران خواهد کرد و برای این منظور بیش از ۶.۳ میلیارد دلار از صندوق اختصاصی خود را کنار گذاشته است. با توجه به حجم معاملاتی عظیم روزانه بایننس، این شرکت بر بازپرداخت تمامی مطالبات تاکید دارد.
چرا هکرهای تریدر تریتور دوباره خبرساز شدند؟
به باور شرکتهای چینالیسیس و TRM، این عملیات اثر انگشت واحد هکری نخبه کره شمالی به نام تریدر تریتور (TraderTraitor) را دارد. کارشناسان مشاهده کردند که اموال سرقتی اخیر با غنایم سرقت ماه گذشته از صرافی بیتگت (Bitget) در هم آمیخته شده است.
تام رابینسون (Tom Robinson)، دانشمند ارشد و همبنیانگذار شرکت الیپتیک (Elliptic)، برآورد میکند که این سرقت ۶.۳ میلیارد دلاری مجموع کل سرقتهای ثبتشده به دست کره شمالی در تاریخ کریپتو را تقریباً دو برابر میکند. کیاران مارتین (Ciaran Martin)، رئیس سابق امنیت سایبری ملی بریتانیا، وضعیت پدافندی صنعت را چنین توصیف کرد:
هکرهای کره شمالی میدانند که برخلاف بانکهای بزرگ، امنیت صرافیهای ارز دیجیتال اغلب در سطح پایینی قرار دارد و آنها در بهرهبرداری از این ضعف مهارت بالایی دارند. پنجشنبه، بهترین روز کاری تاریخ این هکرها بود.
آیا وارد عصر جدیدی از تهدیدهای امنیتی شدهایم؟
نشانه ورود به مرحلهای خطرناکتر، تغییر در زمان و مهارتی است که مهاجم برای آمادهسازی حمله نیاز دارد. هوش مصنوعی میتواند بررسی کد، یافتن آسیبپذیری و ساخت ابزارهای حمله را تسهیل کند. در نتیجه، تیمهای امنیتی با فشار بیشتری برای شناسایی و رفع ضعفها روبهرو میشوند؛ زیرا همان نقصی که هنوز در انتظار اصلاح است، میتواند سریعتر به فرصتی برای نفوذ تبدیل شود.
در پرونده بایننس، تراکنشهای پرتعداد نشانه استفاده از خودکارسازیاند، اما بهتنهایی دخالت هوش مصنوعی را ثابت نمیکنند. برنامههای معمولی هم میتوانند دستورهای ازپیشتعیینشده را با سرعت اجرا کنند. اهمیت این تمایز آن است که بدانیم کدام بخش از خطر را در این حمله مشاهده کردهایم و کدام بخش، نگرانی درباره توان روبهرشد مهاجمان است.
از این منظر، خطر ترکیب دو قابلیت جدی است: هوش مصنوعی آمادهسازی حمله را آسانتر کند و ابزارهای خودکار، انتقال دارایی پس از نفوذ را سرعت بدهند. پیامد احتمالی چنین ترکیبی، حملات بیشتر و فرصت کمتر برای مهار خسارت است. این همان تغییری است که میتواند امنیت ارز دیجیتال را وارد دورهای خطرناکتر کند، حتی پیش از آنکه حملات کاملاً مستقل از انسان شوند.
آیا امنیت صرافیها برای این عصر تازه آماده است؟
با افزایش توان مهاجمان، معیار ارزیابی امنیت صرافیها هم باید سختگیرانهتر شود. پرسش عملی این است که اگر حساب یک کارمند یا یکی از نرمافزارهای داخلی در اختیار مهاجم قرار گرفت، چه چیزی مانع رسیدن او به دارایی کاربران میشود؟ هرچه آمادهسازی و اجرای حمله سریعتر شود، محدودکردن دسترسیها و متوقفکردن برداشت مشکوک پیش از خروج سرمایه اهمیت بیشتری پیدا میکند.
بخشی از اطمینان کاذب زمانی شکل میگیرد که امنیت بلاک چین با امنیت صرافی یکسان فرض شود. کاربر صرافی علاوه بر شبکه، به کارکنان، نرمافزارها و فرآیندهای تأیید برداشت آن مجموعه نیز وابسته است. ممکن است تراکنشی از نظر شبکه معتبر باشد، اما مجوز آن در نتیجه سوءاستفاده از سیستمهای داخلی صادر شده باشد. اعتبار تراکنش، مشروعیت درخواستکننده را تضمین نمیکند.
وعده جبران خسارت نیز نباید این تفاوت را پنهان کند. توان مالی میتواند مانع انتقال زیان به کاربران شود، اما نشان نمیدهد مسیر نفوذ بسته شده است. حتی اگر همه موجودیها جبران شوند، توقف برداشت و اختلال در دسترسی به دارایی همچنان پیامد واقعی حملهاند. برای ارزیابی امنیت، باید هم توان پرداخت خسارت را دید و هم توان جلوگیری از تکرار آن را.
بعد از بایننس، معیار اعتماد به صرافیها چه باید باشد؟
در این شرایط، اعتماد به صرافی باید به توان آن در شناسایی و متوقفکردن حمله وابسته باشد. برای مثال، اگر برداشتهای غیرعادی همزمان از چند کیف پول آغاز شود، آیا سامانه میتواند آنها را پیش از بررسی انسانی متوقف کند؟ آیا نفوذ به حساب یک کارمند به همان بخش محدود میماند؟ پاسخ به این پرسشها نشان میدهد صرافی برای مهار یک حمله سریع چقدر آماده است.
برای نمونه، چند تأیید امنیتی زمانی ارزش بیشتری دارند که همگی به یک نقطه آسیبپذیر وابسته نباشند. محدودیت برداشت و جداسازی دسترسیها نیز باید دامنه خسارت احتمالی را کاهش دهند. البته سختگیری بیشتر میتواند پردازش بعضی درخواستها را کند کند؛ چالش صرافی، طراحی تعادلی است که سرعت خدمات، کنترل انتقالهای پرخطر را بیاثر نکند.
شفافیت پس از حادثه نیز بخشی از همین ارزیابی است. گزارش فنی باید توضیح دهد کدام کنترل شکست خورده، چه تغییری اعمال شده و اثربخشی آن چگونه بررسی میشود. اگر هک بایننس قرار باشد نقطه عطفی باشد، این تغییر باید در شواهد قابلبررسی دیده شود؛ شواهدی که به کاربران امکان بدهد فراتر از وعدههای اطمینانبخش، درباره محل نگهداری دارایی خود قضاوت کنند.
درسهای حیاتی هک بایننس برای تریدرها و سرمایهگذاران
برای کاربران، پیام این تحولات آن است که امنیت حساب شخصی و امنیت زیرساخت صرافی دو مسئله جدا هستند. رمز قوی و تأیید دومرحلهای از حساب شما محافظت میکنند، اما مانع نفوذ به سامانههای داخلی صرافی نمیشوند. با افزایش توان مهاجمان، تصمیم درباره میزان دارایی نگهداریشده در صرافی نیز باید بخشی از مدیریت ریسک باشد.
برای کاهش این ریسک، رعایت نکات زیر اهمیت بیشتری پیدا میکند:
- پرهیز از نگهداری بلندمدت دارایی در صرافیها: صرافی صرفاً بازاری برای خرید و فروش است، نه مکانی برای انباشت امن دارایی.
- استفاده از کیف پولهای سختافزاری و غیرحضانتی (Non-Custodial): داراییهای اصلی خود را با کنترل مستقیم کلیدهای خصوصی محافظت کنید.
- فعالسازی لایههای امنیتی پیشرفته: همواره تأیید هویت دومرحلهای مبتنی بر اپلیکیشنها یا کلیدهای فیزیکی امنیتی را بر روی حسابهای کاربری خود به کار بگیرید.
البته انتقال دارایی به کیف پول شخصی نیز مسئولیت تازهای ایجاد میکند: حفاظت از عبارت بازیابی و بررسی دقیق درخواستهای امضا بر عهده خود کاربر خواهد بود. بنابراین، بازنگری در محل نگهداری دارایی باید همراه با شناخت خطرهای هر روش باشد؛ صرف تغییر محل دارایی، امنیت را تضمین نمیکند.
جمعبندی
هوش مصنوعی با آسانترکردن بخشی از کار مهاجمان، امنیت ارز دیجیتال را با تهدید جدیتری روبهرو کرده است. نگرانی اصلی، افزایش تعداد و سرعت حملاتی است که صرافیها باید شناسایی و مهار کنند. هرچند نقش دقیق این فناوری در هک بایننس هنوز روشن نیست، این پرونده نشان میدهد خروج گسترده دارایی چه پیامدهایی دارد. اگر توان دفاعی همپای ابزارهای مهاجمان پیش نرود، ضعفهای امنیتی میتوانند با سرعت بیشتری به خسارتهای بزرگ تبدیل شوند.
لطفا در صورت مشاهده دیدگاههای حاوی توهین و فحاشی یا خلاف عرف جامعه با گزارش سریع آنها، به ما در حفظ سلامت بستر ارتباطی کاربران کمک کنید.