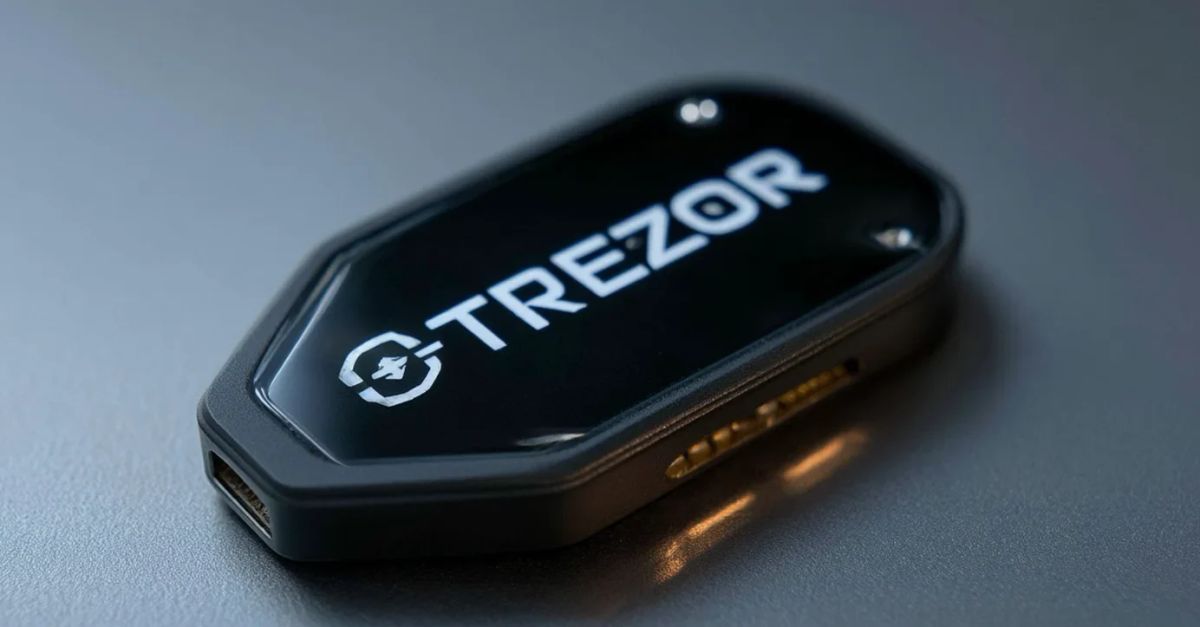
هک اطلاعات ۲۷ هزار خریدار کیف پول ترزور؛ سومین رخنه امنیتی در یک سال
اخبار ارزدیجیتال را بیشتر در گوگل ببینید
افزودن به منابع دلخواه
افزودن به منابع دلخواه گوگل

شرکت سازنده کیف پول سختافزاری ترزور (Trezor) از وقوع سومین رخنه اطلاعاتی از طریق شرکای تجاری خود در سال جاری خبر داد. در این حادثه، اطلاعات شخصی حدود ۲۷٬۰۰۰ سفارش افشا شد.

بر اساس اعلام این شرکت، یک مهاجم سایبری توانسته به اطلاعات نگهداریشده نزد شرکت ارائهدهنده خدمات ارسال اسکلادون (Skladon) دسترسی یابد و سوابق سفارشهای ثبتشده بین ۹ اوت تا ۷ نوامبر را استخراج کند.
جزئیات اطلاعات لو رفته و امنیت دستگاهها
اطلاعات فاششده شامل نام، شماره تلفن، آدرس تحویل مرسوله، آدرس ایمیل و جزئیات خرید مشتریان است. ترزور اعلام کرد که سیستمهای این مجموعه هک نشده و دستگاههای فیزیکی کاربران کاملاً امن باقی ماندهاند.
سابقه رخنههای امنیتی مکرر در شرکای تجاری
این رویداد به دنبال نفوذ امنیتی ماه اوت در شرکت شیپمانک (ShipMonk) رخ میدهد که ابتدا ۱۳٬۷۰۰ کاربر و سپس ۶۷٬۰۰۰ مشتری دیگر در آمریکا را با وجود وعده حذف سوابق متأثر کرد.
همچنین در سپتامبر گذشته، نفوذ به پلتفرم بازاریابی بروو (Brevo) باعث افشای ۳۴۷٬۱۴۹ آدرس ایمیل از خبرنامه ترزور شد. این شرکت در شبکه اجتماعی ایکس هشداری برای آگاهی کاربران صادر کرد:
هرگونه تماس، پیامک، ایمیل یا نامه غیرمنتظره درباره سفارش خود را مشکوک تلقی کرده و نسبت به خطرات احتمالی علیه امنیت فیزیکی خود هوشیار باشید. ترزور هرگز با شما تماس تلفنی برقرار نمیکند و کلمات بازیابی کیف پول را نمیخواهد.
این شرکت همچنین به خطرات ویژه لو رفتن آدرس محل سکونت خریداران تجهیزات ذخیرهسازی اشاره کرد:
برای دارندگان ارزهای دیجیتال، افشای سوابق حملونقل بیش از هر چیز آسیبرسان است؛ زیرا هویت فرد، نشانی منزل و این حقیقت را که او مالک ارز دیجیتال است به هم پیوند میدهد.
افشای این حادثه همزمان با راهاندازی سرویس تحویل ناشناس ترزور در ۱۸ کشور اروپایی صورت گرفت که به خریداران امکان میدهد بدون ارائه آدرس محل سکونت، دستگاههای خود را دریافت کنند.
دسترسی سریع به تازه ترین اخبار کریپتو
با نصب افزونه ارزدیجیتال
دانلود
